CIFRADO EN ENTORNOS CORPORATIVOS: LA ÚLTIMA LÍNEA DE DEFENSA EN LA ERA DE LOS DATOS
La protección de información crítica suele hacerse, en soportes electrónicos, a través de software o a través del hardware. Y en esta última alternativa hay una ventaja desequilibrante en favor de un mayor resguardo: las contraseñas que vienen embebidas en el dispositivo y nunca lo abandonan.
En un mundo donde las filtraciones de información y los ciberataques se multiplican, a nivel empresarial el cifrado de datos ya no es un lujo. Es un requisito. Existen dos tipos: la encriptación por software y por hardware. Si bien ambas buscan proteger los datos, su alcance y robustez son diferentes.
Y es en entornos empresariales y de servidor donde la diferencia se vuelve crítica. Mientras el cifrado por software utiliza aplicaciones que se ejecutan en el sistema huésped, la encriptación por hardware ocurre dentro del dispositivo, fuera del alcance de potenciales hackers.
Teniendo esto en cuenta, los SSD de servidor encriptados por hardware representan el nivel más alto de protección, integrando la seguridad en el corazón mismo de la infraestructura. A diferencia de las soluciones basadas en software, que dependen del CPU y del sistema operativo, estos dispositivos cuentan con procesadores criptográficos dedicados que cifran y descifran datos de manera automática y transparente. Las contraseñas nunca abandonan el hardware, lo que reduce drásticamente la exposición a ataques externos.
En este segmento, Kingston ofrece el DC600ME, una solución de almacenamiento de alto rendimiento para centros de datos, integradores de sistemas y otras aplicaciones empresariales. Diseñadas para trabajar con cargas de uso mixto, estas unidades ofrecen un rendimiento estable, baja latencia y alta fiabilidad. El modelo suma encriptación y compatibilidad con el estándar de seguridad TCG OPAL 2.0. Tiene características que lo convierten en una solución adecuada para una amplia variedad de aplicaciones de servidor, como inteligencia artificial (IA), computación de alto rendimiento (HPC), procesamiento de transacciones en línea (OLTP), bases de datos, infraestructura en la nube y Edge Computing.
En centros de datos, servicios en la nube y sectores regulados -como por ejemplo banca, salud o telecomunicaciones-, los SSD encriptados por hardware se han convertido en un estándar. Allí, donde se procesan y almacenan volúmenes masivos de información sensible, la seguridad no puede depender de configuraciones de software fáciles de vulnerar por malware o accesos indebidos. La protección debe estar integrada en el propio dispositivo, garantizando que los datos permanezcan inaccesibles sin la autenticación adecuada.
Juan Ignacio Do Porto, country Manager para Argentina, Bolivia y Uruguay de Kingston Technology, agrega: “Estos SSD ofrecen una ventaja clave en el ciclo de vida de los equipos. Cuando una unidad se retira de servicio, el riesgo de que su contenido sea extraído por terceros es real. Sin un sistema de encriptado activo, cualquier atacante podría acceder a información confidencial, con consecuencias que van desde el robo de identidad hasta pérdidas financieras y daños reputacionales. El encriptado por hardware añade una capa adicional que dificulta la reutilización maliciosa de los datos, incluso si el dispositivo no se destruye físicamente”.
La inversión inicial en este tipo de soluciones puede ser mayor, pero para organizaciones que manejan información crítica, el costo de no proteger adecuadamente sus datos es infinitamente más alto. En un entorno donde la confianza y el cumplimiento normativo son esenciales, los SSD de servidor encriptados no son solo una herramienta tecnológica: son la última línea de defensa frente a un panorama de amenazas cada vez más sofisticado.
No todo es en servidores: Protección en movimiento
Pero no todas las actividades empresariales ocurren dentro de un servidor, por lo que elegir el almacenamiento encriptado correcto depende de cómo se utilizan los datos, dónde viajan y el nivel de riesgo involucrado. Para estos casos, existen otros dispositivos y componentes encriptados por hardware, diseñados para situaciones en las que los datos necesitan moverse fuera de entornos fijos mientras permanecen protegidos, ya sea entre oficinas, equipos o dispositivos.
En ese sentido, destacan los SSD de cliente encriptados por hardware, diseñados para notebooks, computadores de escritorio y almacenamiento externo utilizados en operaciones comerciales que requieren traslados, trabajo remoto o con ejecutivos que viajan con frecuencia, donde el rendimiento y la protección de datos deben trabajar juntos.
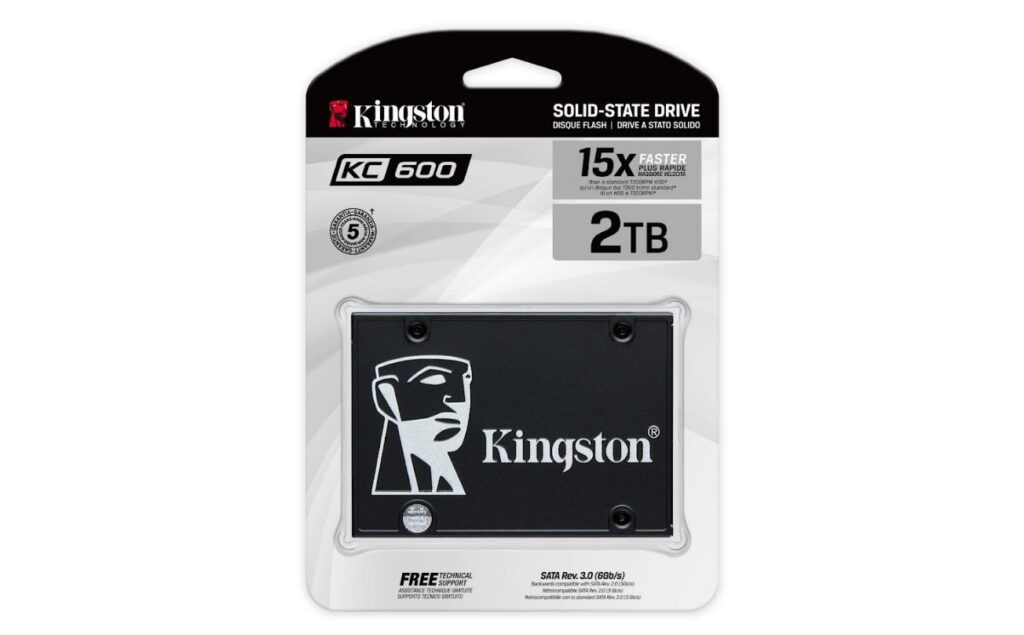
En este punto, se ofrece el KC600 un SSD diseñado para ofrecer un rendimiento optimizado y una excelente capacidad de respuesta del sistema, con tiempos de arranque, carga y transferencia rápidos. Está disponible en formatos de 2,5″ y mSATA, utiliza la interfaz SATA Rev. 3.0 y es compatible con versiones anteriores.
Debido a sus mayores capacidades, los SSD externos a menudo se utilizan como parte de enfoques estructurados de protección de datos, como el método de respaldo 3-2-1, donde proporcionan almacenamiento seguro para copias de seguridad locales o fuera de línea. Son utilizados comúnmente por profesionales y equipos de TI que administran grandes volúmenes de datos, archivos confidenciales y cargas de trabajo críticas para el negocio, donde proteger los datos en reposo es tan importante como mantener un acceso rápido y un almacenamiento confiable.
Finalmente, las unidades USB son otra alternativa, y están diseñadas para ser soluciones portables y convenientes.
“No todas las unidades flash USB encriptadas ofrecen el mismo nivel de protección. Hay diferentes modelos diseñados para distintos perfiles de riesgo, desde el uso empresarial cotidiano hasta entornos con requisitos más estrictos en materia de cumplimiento normativo, auditoría o protección contra la pérdida de datos”, sostiene Do Porto.
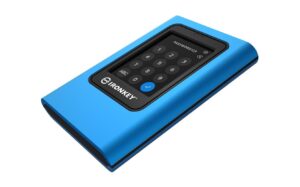
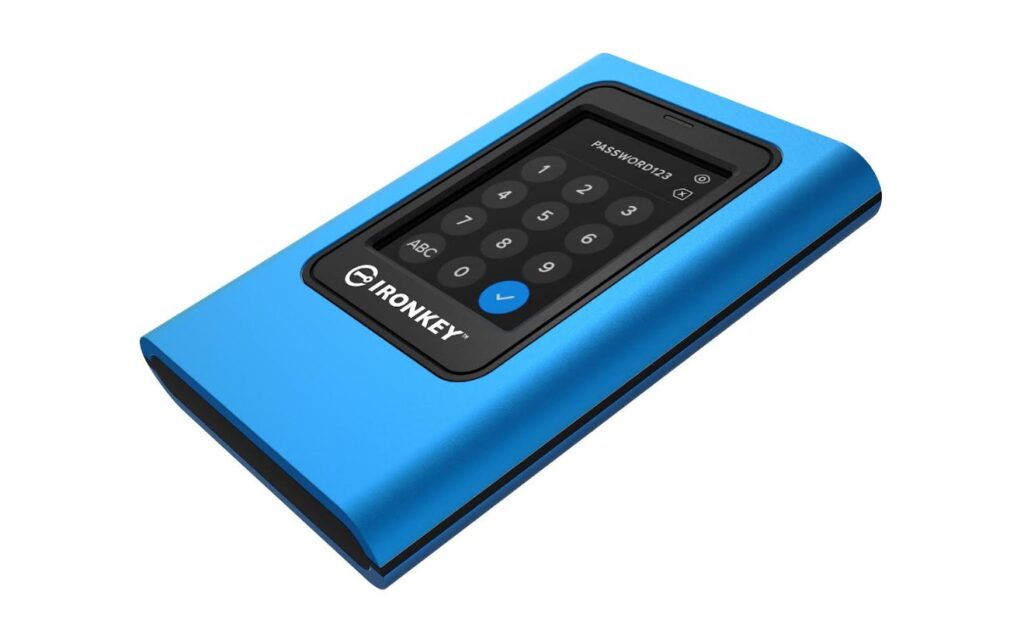
En cuanto a las soluciones de almacenamiento externo y las unidades USB, Kingston cuenta con la línea IronKey, orientada a la protección y seguridad de datos. Dentro de esta familia se encuentra el IronKey Vault Privacy 80 SSD externo, un SSD externo con cifrado de hardware, independiente del sistema operativo, que incorpora una pantalla táctil para facilitar la protección y gestión de los datos. El VP80ES ofrece protección frente a ataques de fuerza bruta y ataques BadUSB mediante firmware firmado digitalmente.
La línea también incluye la unidad USB IronKey Vault Privacy 50 Serie es, un dispositivo premium que proporciona seguridad de nivel empresarial mediante cifrado de hardware AES de 256 bits con certificación FIPS 197 en modo XTS. Además, incorpora protección contra ataques BadUSB, gracias a su firmware firmado digitalmente, y frente a ataques de fuerza bruta dirigidos a las contraseñas. Completa la familia el USB Series Kingston IronKey Keypad 200, una unidad Flash USB que incorpora cifrado basado en hardware XTS-AES de 256 bits. El dispositivo cuenta además con certificación FIPS 140-3 Nivel 3 (pendiente), orientada a ofrecer un alto nivel de seguridad para la protección de información sensible.
En un escenario complejo en cuanto a la confidencialidad de la información, estas distintas alternativas de cifrado por hardware permiten a las organizaciones elegir el nivel de protección que mejor se adapte al uso de los datos, a quién tendrá acceso a ellos y a las consecuencias en caso de que se pierdan o se divulguen.
Para más información: https://www.kingston.com/es
Kingston se puede encontrar en: